Wer Websites zentral verwaltet, verwaltet zugleich besonders wertvolle Zugänge. Eine Verbindung, über die Updates eingespielt oder Plugins installiert werden können, ist mehr als eine Komfortfunktion. Sie gehört in dieselbe Bestandsaufnahme wie Administratorenkonten und Hosting-Zugänge.
Der im Oktober 2026 veröffentlichte Sicherheitsvorfall bei TeamUpdraft macht diese Abhängigkeit konkret. Für Websitebetreiber ist deshalb die Frage wichtig: Welche externen Dienste dürfen auf unsere Website zugreifen, wie lassen sich diese Zugriffe einzeln entziehen und wer bemerkt ungewöhnliche Änderungen?
Was zum Oktober-Vorfall belegt ist
TeamUpdraft berichtete über unberechtigten Zugriff auf die eigene Website am Wochenende des 17. und 18. Oktober 2026. Nach der Herstellerinformation, Stand 23. Oktober, konnten Verbindungsschlüssel für UpdraftCentral betroffen sein. Das Unternehmen beschrieb auch missbräuchliche Aktionen auf verbundenen Websites und veröffentlichte Updates zum Widerruf alter Verbindungen. Laut Hersteller waren die Plugin-Downloads selbst und selbst gehostetes UpdraftCentral nicht betroffen.
Die Empfehlungen unterscheiden sich je nach genutztem Produkt und Konto. Betroffene sollten deshalb die aktuelle Herstelleranleitung für ihre konkrete Konstellation heranziehen. Aus diesem Vorgang folgt nicht, dass jede WordPress-Website oder jedes UpdraftPlus-Backup kompromittiert wurde. Er zeigt aber, warum eine Fernverwaltungsverbindung als eigenständiger Zugang betrachtet werden muss.
Warum ein Passwortwechsel nicht jeden Zugang beendet
Ein Mensch meldet sich meist mit einem Benutzerkonto an. Eine technische Anbindung arbeitet häufig mit einem separaten Token, Schlüssel oder Anwendungspasswort. Dieser Zugang kann unabhängig von einer normalen Browsersitzung funktionieren. Wer nur das persönliche Passwort ändert, hat deshalb nicht automatisch jede verbundene Anwendung ausgesperrt.
Die OWASP-Empfehlungen zur Verwaltung von Geheimnissen behandeln unter anderem Lebenszyklus, Widerruf und Rotation solcher Zugangsdaten. Für einen kleinen Betrieb lässt sich daraus eine einfache organisatorische Aufgabe ableiten: Jeder technische Schlüssel braucht einen Zweck, einen Verantwortlichen und einen dokumentierten Weg zur Sperrung.
Eine Liste muss dabei nicht die geheimen Werte selbst enthalten. Im Gegenteil: Eine gemeinsam herumgeschickte Tabelle mit allen Tokens schafft ein neues Risiko. Erfassen Sie Namen, Einsatzort, zuständige Person, Berechtigungen und den Ablageort im vorgesehenen sicheren System.
So entsteht ein überschaubares Zugangsverzeichnis
Gehen Sie die Website aus Sicht ihrer Verbindungen durch. Neben Fernverwaltung gehören dazu beispielsweise Backup-Speicher, Newsletter, Suchdienste, Zahlungsanbieter und CRM. Nicht jede Verbindung kann die Website verändern. Gerade diese Unterscheidung ist wertvoll: Ein reiner Lesezugriff hat andere Folgen als die Berechtigung, ausführbare Erweiterungen zu installieren.
- Verbindung: Welcher Dienst greift auf welches System zu?
- Zweck: Welche konkrete Aufgabe würde ohne ihn ausfallen?
- Rechte: Darf er lesen, schreiben, Benutzer anlegen oder Software ausführen?
- Trennung: Besitzen verschiedene Websites und Testumgebungen eigene Zugangsdaten?
- Beendigung: Wo wird der Zugriff widerrufen und wie wird der Widerruf geprüft?
- Verantwortung: Wer erhält Sicherheitsmeldungen und kann im Ausfall handeln?
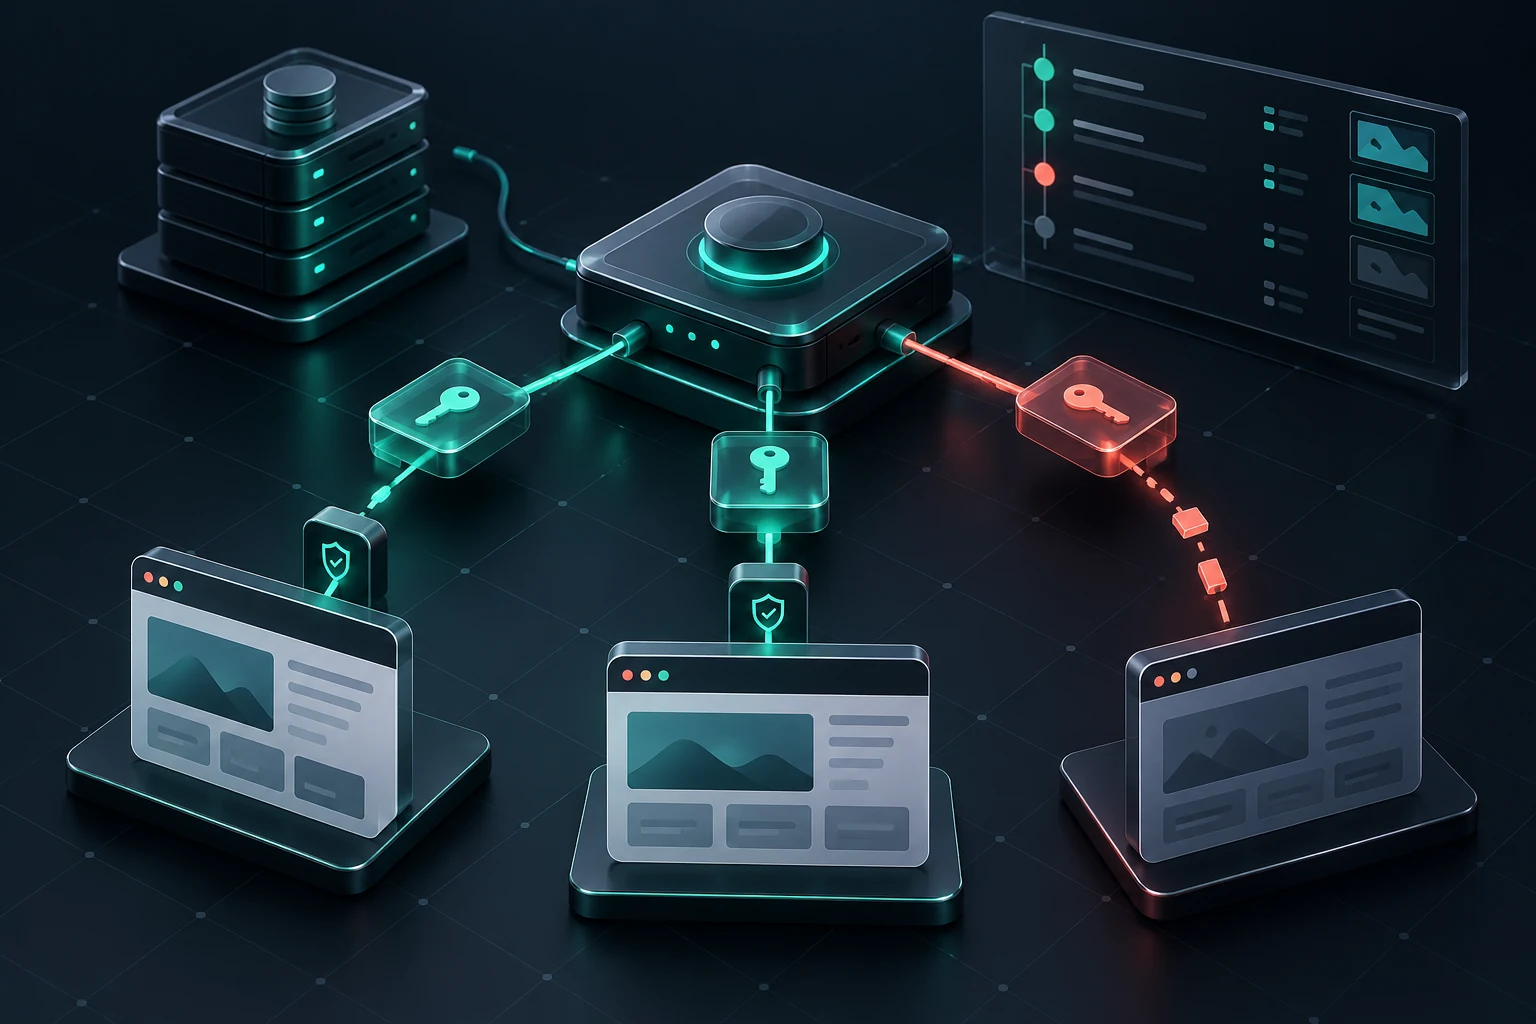
Als Beispiel: Eine Agentur verwaltet drei Unternehmensseiten. Wenn jede Seite eine eigene Verbindung hat, lässt sich eine einzelne Zusammenarbeit beenden, ohne sämtliche übrigen Verbindungen neu einzurichten. Ob das eingesetzte Produkt diese Trennung unterstützt, muss konkret geprüft werden. Eine hübsche Verwaltungsoberfläche sagt darüber wenig aus.
Berechtigungen nach Aufgabe vergeben
Die WordPress-Dokumentation zur Absicherung beschreibt Sicherheit als Kombination mehrerer Maßnahmen. Dazu gehören gepflegte Software, geeignete Zugänge und ein geschützter Betrieb. Ein Sicherheitsplugin ist dabei kein Ersatz für die Entscheidung, wer Administrationsrechte benötigt.
Für die tägliche Inhaltspflege reicht häufig eine eingeschränkte Rolle. Eine zentrale Wartungsverbindung benötigt möglicherweise weitergehende Rechte; dann muss gerade dieser Dienst entsprechend sorgfältig geschützt und überwacht werden. Mehrfaktor-Authentifizierung für menschliche Konten ist sinnvoll, schützt aber nicht automatisch ein bereits entwendetes technisches Token. Die Schutzmaßnahmen müssen zum jeweiligen Zugang passen.
Prüfen Sie auch ehemalige Dienstleister, zeitlich begrenzte Supportkonten und alte Testverbindungen. Ein Zugang kann heute unnötig sein, obwohl er bei seiner Einrichtung legitim war. Das regelmäßige Aufräumen sollte Bestandteil der Übergabe und nicht von der Erinnerung einzelner Personen abhängig sein.
Bei einem Verdacht: kontrolliert eindämmen und Belege sichern
Wenn unbekannte Benutzer, Erweiterungen oder Änderungen auftauchen, sollte eine zuständige Fachperson die Lage prüfen. Vor einer pauschalen Bereinigung sind verfügbare Protokolle und der betroffene Stand zu sichern. Andernfalls verschwinden möglicherweise Informationen, die zur Klärung des Zugangswegs benötigt werden.
Ein sinnvoller Ablauf ist: betroffene Verbindung eingrenzen, Zugriffe kontrolliert widerrufen, Umfang der Veränderungen untersuchen, bereinigen oder aus einem nachweislich geeigneten Stand wiederherstellen und erst danach neue Zugänge einrichten. Das konkrete Vorgehen hängt vom Vorfall ab. Eine fremde Benutzerkennung allein ist noch keine vollständige Ursachenanalyse.
Neue Schlüssel sollten von einer vertrauenswürdigen Umgebung aus eingerichtet werden. Sonst gelangen auch die Ersatzwerte möglicherweise wieder in ein kompromittiertes System. Wenn personenbezogene Daten betroffen sein könnten, müssen zusätzlich die zuständigen Datenschutzverantwortlichen einbezogen werden. Die technische Prüfung ersetzt diese Bewertung nicht.
Backups und Fernverwaltung getrennt bewerten
„Ein Backup ist vorhanden“ beantwortet drei wichtige Fragen noch nicht: Ist es vollständig? Stammt es aus einem geeigneten Zeitpunkt? Kann es ohne den ausgefallenen Verwaltungsdienst wiederhergestellt werden? Gerade die letzte Frage wird bei zentralen Lösungen leicht übersehen.
Planen Sie deshalb einen Wiederherstellungstest in einer getrennten Umgebung. Dokumentieren Sie benötigte Zugänge, Speicherort und Wiederanlauf. Prüfen Sie dabei einen echten Geschäftsablauf, etwa eine Testanfrage oder einen geschützten Download. Ein erfolgreich entpacktes Archiv allein bestätigt noch keine funktionierende Website.
Bei laufenden Bestellungen oder Anfragen muss eine Wiederherstellung außerdem die zwischenzeitlich entstandenen Daten berücksichtigen. Der jüngste Stand ist nicht automatisch sauber; ein älterer sauberer Stand enthält nicht automatisch alle neuen Geschäftsvorgänge. Diese Abwägung gehört in den Notfallplan.
Was in einer Wartungsvereinbarung stehen sollte
Lassen Sie festhalten, welche Fernzugriffe bestehen, wer Sicherheitsinformationen überwacht und welche Arbeiten bei einem Vorfall enthalten sind. Sinnvoll sind auch Regeln für das Ende der Zusammenarbeit: Zugänge übergeben, nicht mehr benötigte Verbindungen widerrufen und die erfolgreiche Trennung bestätigen.
Eine Bestandsaufnahme kann klein beginnen. Fünf nachvollziehbar dokumentierte Verbindungen sind nützlicher als die pauschale Zusage, die Website sei „abgesichert“. Für die laufende Organisation ergänzt mein Beitrag zur Website-Wartung die technische Perspektive. Wenn unklar ist, wer noch auf Ihre Website zugreifen kann, können Sie über die Projektanfrage eine gezielte Prüfung anstoßen. Senden Sie dabei keine Passwörter oder geheimen Schlüssel im Formular.
Quellenstand: 25. Oktober 2026. Die Beschreibung des Vorfalls beruht auf der verlinkten Herstellerveröffentlichung; deren aktuelle Hinweise haben für betroffene Produkte Vorrang. Der Beitrag wurde KI-gestützt erarbeitet und anhand der Quellen geprüft.