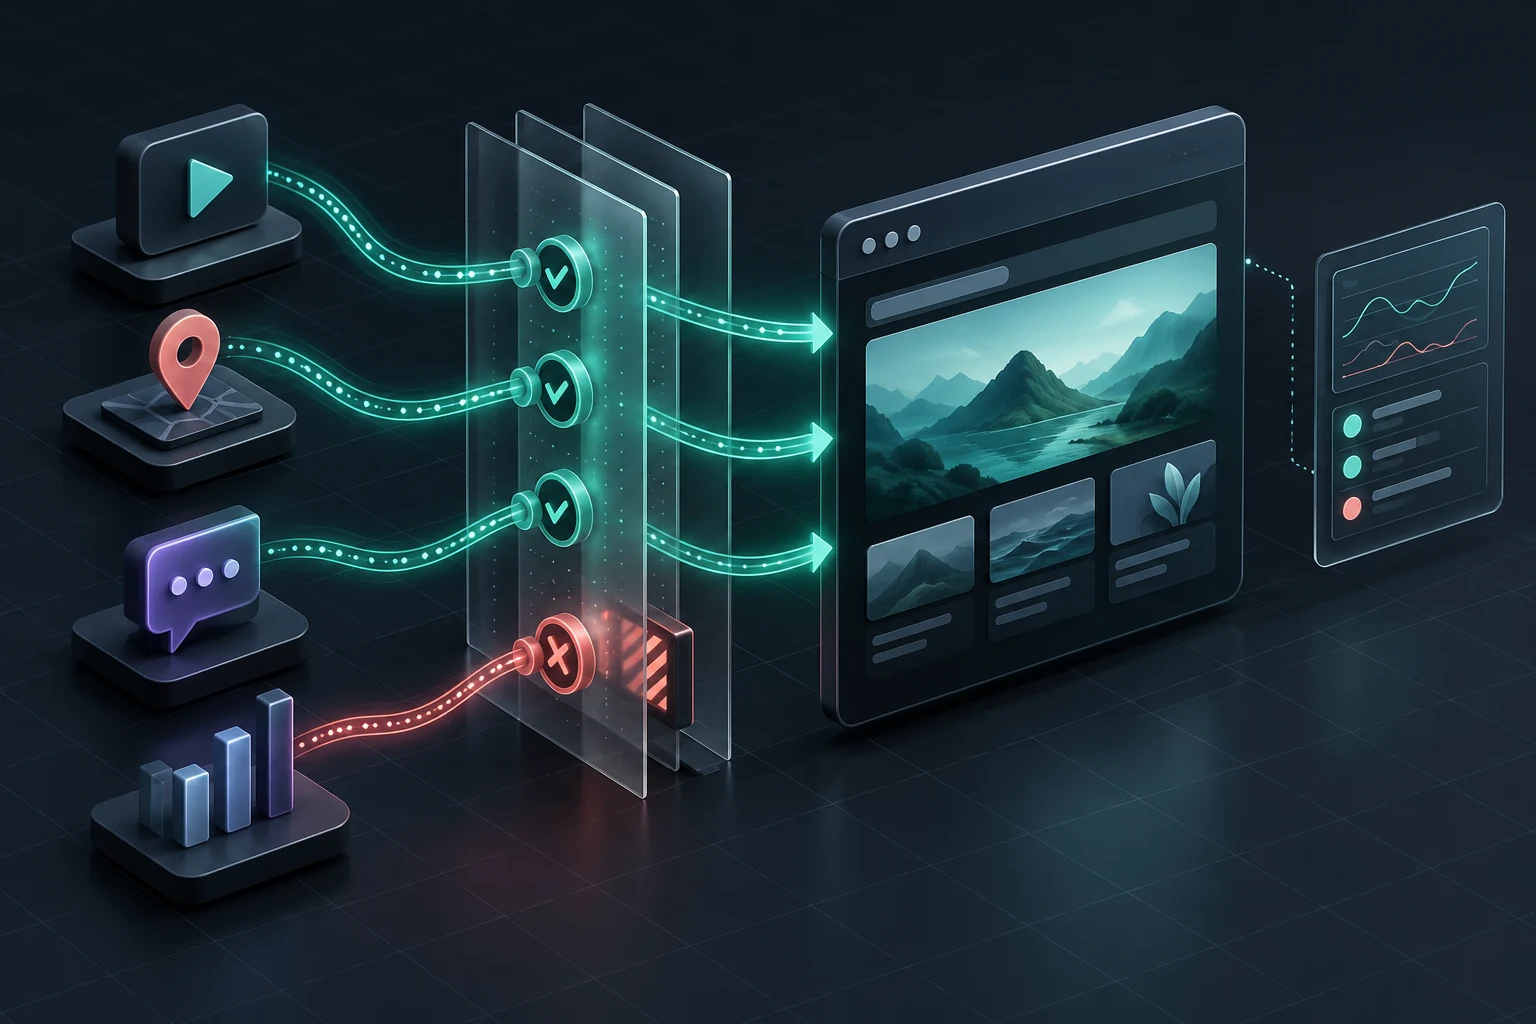
Ein externes Website-Skript ist ausführbarer Code auf Ihrer Seite. Ob es für Analyse, Chat, Karten oder Video eingesetzt wird: Seine Einbindung verdient dieselbe Aufmerksamkeit wie eine zusätzliche Funktion im eigenen System. Je mehr Anbieter beteiligt sind, desto schwieriger wird es, Änderungen und Abhängigkeiten zu überblicken.
Die OWASP Top 10:2025 führen Fehler in Software-Lieferketten als eigene Risikokategorie. Für eine Unternehmenswebsite ist ein sinnvoller Einstieg deshalb die Frage, welcher fremde Code tatsächlich geladen wird. Eine Content Security Policy, kurz CSP, kann die technischen Regeln dafür präzisieren. Sie muss aber zur Website passen und kontrolliert eingeführt werden.
Mit einem Verzeichnis der Einbindungen beginnen
Betrachten Sie nicht nur die sichtbaren Funktionen. Ein eingebautes Marketingwerkzeug kann weitere Ressourcen nachladen. Ein Tag-Manager kann neue Anbieter ergänzen, ohne dass eine Website-Datei verändert wird. Eine einmalige Sichtprüfung der Startseite reicht daher nicht aus.
Erfassen Sie für jede Einbindung Zweck, Verantwortlichen, geladene Domains und betroffene Seiten. Notieren Sie außerdem, was bei einem Ausfall passieren soll. Muss ein Video sofort verfügbar sein oder reicht ein Link? Benötigt jede Unterseite einen Chat? Kann eine einfache Anfahrt zunächst als Text und Link dargestellt werden?
Diese Fragen sind keine pauschale Empfehlung gegen externe Dienste. Sie helfen, deren Nutzen mit dem zusätzlichen Pflegeaufwand abzugleichen. Eine Einbindung ohne aktuellen Zweck lässt sich oft ganz entfernen. Das ist meist verständlicher als eine immer längere Ausnahmeliste für unbekannte Skripte.
Warum die Herkunft allein keine vollständige Kontrolle ist
Die OWASP-Dokumentation zu Drittanbieter-JavaScript beschreibt Risiken und mögliche Kontrollmaßnahmen. Code, der direkt in der Seite ausgeführt wird, kann abhängig von seiner Einbindung weitreichend auf deren Umgebung zugreifen. Eine vertrauenswürdig wirkende Domain sagt nicht, welche späteren Änderungen dort ausgeliefert werden.
Für die praktische Bewertung sollten Marketing und technische Betreuung deshalb dieselbe Liste verwenden. Wenn eine Kampagne kurzfristig einen weiteren Dienst benötigt, müssen Zweck, Freigabe und Entfernung nach Kampagnenende geklärt sein. Sonst sammeln sich über Jahre Integrationen an, deren Ansprechpartner längst gewechselt haben.
Was eine Content Security Policy leisten kann
Eine CSP teilt dem Browser mit, welche Arten von Ressourcen unter welchen Bedingungen geladen oder ausgeführt werden dürfen. Sie kann unter anderem bestimmte Cross-Site-Scripting-Risiken begrenzen. Verschiedene Direktiven betreffen beispielsweise Skripte, Bilder, Verbindungen oder eingebettete Frames.
Eine CSP repariert jedoch keine unsichere serverseitige Berechtigungsprüfung und macht einen erlaubten Anbieter nicht automatisch vertrauenswürdig. Sie ersetzt auch keine sichere Verarbeitung von Eingaben. Betrachten Sie sie als zusätzliche technische Begrenzung innerhalb eines Schutzkonzepts.
Zuerst beobachten, dann gezielt durchsetzen
Mit Content-Security-Policy-Report-Only lässt sich eine vorgesehene Regel zunächst beobachten. Diese Regel blockiert noch nichts; bei geeigneter Reporting-Konfiguration werden Verstöße gemeldet. Eine zusätzlich bereits aktive CSP bleibt davon unabhängig wirksam. Der Report-Only-Modus wird per HTTP-Header bereitgestellt, nicht als entsprechendes Meta-Element.
Für die Einführung bietet sich ein Ablauf mit drei klaren Ergebnissen an: Bestandsaufnahme, geprüfte Regel und dokumentierte Freigabe. Sammeln Sie nicht nur Startseitenaufrufe. Formulare, Suche, Videowiedergabe, Buchung und besondere Unterseiten können zusätzliche Quellen benötigen. Auch unterschiedliche Einwilligungszustände sollten abgedeckt werden, wenn die Website solche Zustände verwendet.
Ein Bericht ist zunächst ein Befund, keine automatische Aufforderung zur Freigabe der genannten Domain. Browsererweiterungen, fehlerhafte Einbindungen oder unerwünschter Code können ebenfalls Meldungen erzeugen. Würde jede beobachtete Quelle sofort erlaubt, würde die Schutzregel zunehmend ihren Sinn verlieren.
Warum kopierte Standardregeln oft scheitern
Eine sehr enge Beispielregel kann eine einfache statische Seite gut abbilden und gleichzeitig ein komplexes Buchungssystem unbrauchbar machen. Umgekehrt kann eine großzügige Regel zwar jede Fehlermeldung vermeiden, aber kaum noch wirksam begrenzen. Der passende Umfang hängt von der vorhandenen Anwendung ab.
Die OWASP-Empfehlungen zur CSP erläutern unter anderem Nonces und Hashes für bestimmte Skriptfreigaben. Ein Nonce muss für die jeweilige Antwort geeignet neu erzeugt und gezielt an vertrauenswürdige Skripte gebunden werden. Ihn nachträglich unterschiedslos an jedes Script-Element anzuhängen, kann auch eingeschleusten Code freigeben.
Für den Websitebetreiber bedeutet das: Eine sichere Einführung kann Anpassungen an Vorlagen und Cache-Konfiguration erfordern. Ein Häkchen im Hosting oder ein kopierter Header ist nicht immer ausreichend. Lassen Sie sich erklären, wie dynamische Inhalte, Zwischenspeicherung und neu hinzugefügte Komponenten zusammenpassen.
Wann eine Integritätsprüfung hilft
Subresource Integrity, kurz SRI, prüft geladene Ressourcen gegen einen erwarteten kryptografischen Hash. Das kann bei fest versionierten externen Skripten oder Stylesheets sinnvoll sein. Stimmt der Inhalt nicht mit dem hinterlegten Wert überein, wird die Ressource nicht wie vorgesehen verwendet.
Bei einem Dienst, der dieselbe URL regelmäßig mit verändertem Inhalt ausliefert, benötigt das einen passenden Updateprozess. Eine ungeplante Änderung kann sonst die Funktion blockieren. SRI ist deshalb besonders gut nachvollziehbar, wenn die verwendete Datei und ihr Austausch kontrolliert werden. Die Anforderungen an Cross-Origin-Ladevorgänge müssen ebenfalls berücksichtigt werden.
Berichte können selbst sensible Informationen enthalten
Bei der Sammlung von Sicherheitsmeldungen sollten Sie Umfang und Empfänger bewusst festlegen. URLs können beispielsweise Suchbegriffe oder andere Angaben enthalten, die nicht unbegrenzt in einem externen Dienst gespeichert werden sollten. Je nach Konfiguration können zusätzliche Ausschnitte übermittelt werden. Sammeln Sie nur, was für die Auswertung benötigt wird.
Auch hier hilft eine klare Verantwortlichkeit: Wer sieht die Meldungen, wie lange werden sie aufbewahrt und wann führt ein Befund zu einer Änderung? Eine dauerhaft ungelesene Berichtssammlung ist keine wirksame Überwachung.
Eine praktische Freigabeliste
- Alle vorgesehenen Seitentypen und wichtigen Interaktionen wurden mit der Regel geprüft.
- Jede Ausnahme besitzt einen dokumentierten Zweck und Verantwortlichen.
- Unbekannte Meldungen wurden eingeordnet statt pauschal freigegeben.
- Die Auswirkungen auf Cache, dynamische Skripte und eingebettete Dienste sind geklärt.
- Ein schneller Rückweg und eine Nachkontrolle auf dem Hosting sind festgelegt.
- Neue Einbindungen werden künftig vor der Freigabe in den Prozess aufgenommen.
Beginnen Sie mit den wichtigsten Seiten und einer sauberen Bestandsaufnahme. Bei einer gewachsenen Website ist das oft der wertvollste erste Schritt. Der persönliche Website-Check kann helfen, die passenden Prüfbereiche festzulegen. Für individuelle Funktionen erläutert der Beitrag über Schnittstellenentwicklung, welche Fragen zusätzlich auf der Serverseite geklärt werden müssen.
Quellenstand: 25. Oktober 2026. Der Beitrag wurde KI-gestützt erarbeitet und anhand der verlinkten OWASP- und MDN-Dokumentation geprüft. Eine konkrete CSP muss für die jeweilige Anwendung entworfen und getestet werden.