Passkeys können die Anmeldung an Kundenportalen und Verwaltungsoberflächen sicherer und einfacher machen. Ihr Nutzen entsteht durch einen anderen Anmeldeprozess: Statt ein wiederverwendbares Passwort an eine Website zu übermitteln, weist das Gerät den Besitz eines passenden kryptografischen Schlüssels nach. Für eine Unternehmensanwendung ist damit aber erst der Einstieg gelöst. Wiederherstellung, Rollen und laufende Sitzungen brauchen weiterhin klare Regeln.
Wer 2026 ein Portal plant oder eine bestehende Anmeldung überarbeitet, sollte Passkeys deshalb als vollständigen Benutzerprozess betrachten. Dieser Beitrag erklärt die wesentlichen Entscheidungen aus Sicht eines Auftraggebers, ohne eine eigene Kryptografie-Implementierung vorauszusetzen.
Was sich gegenüber einem Passwort verändert
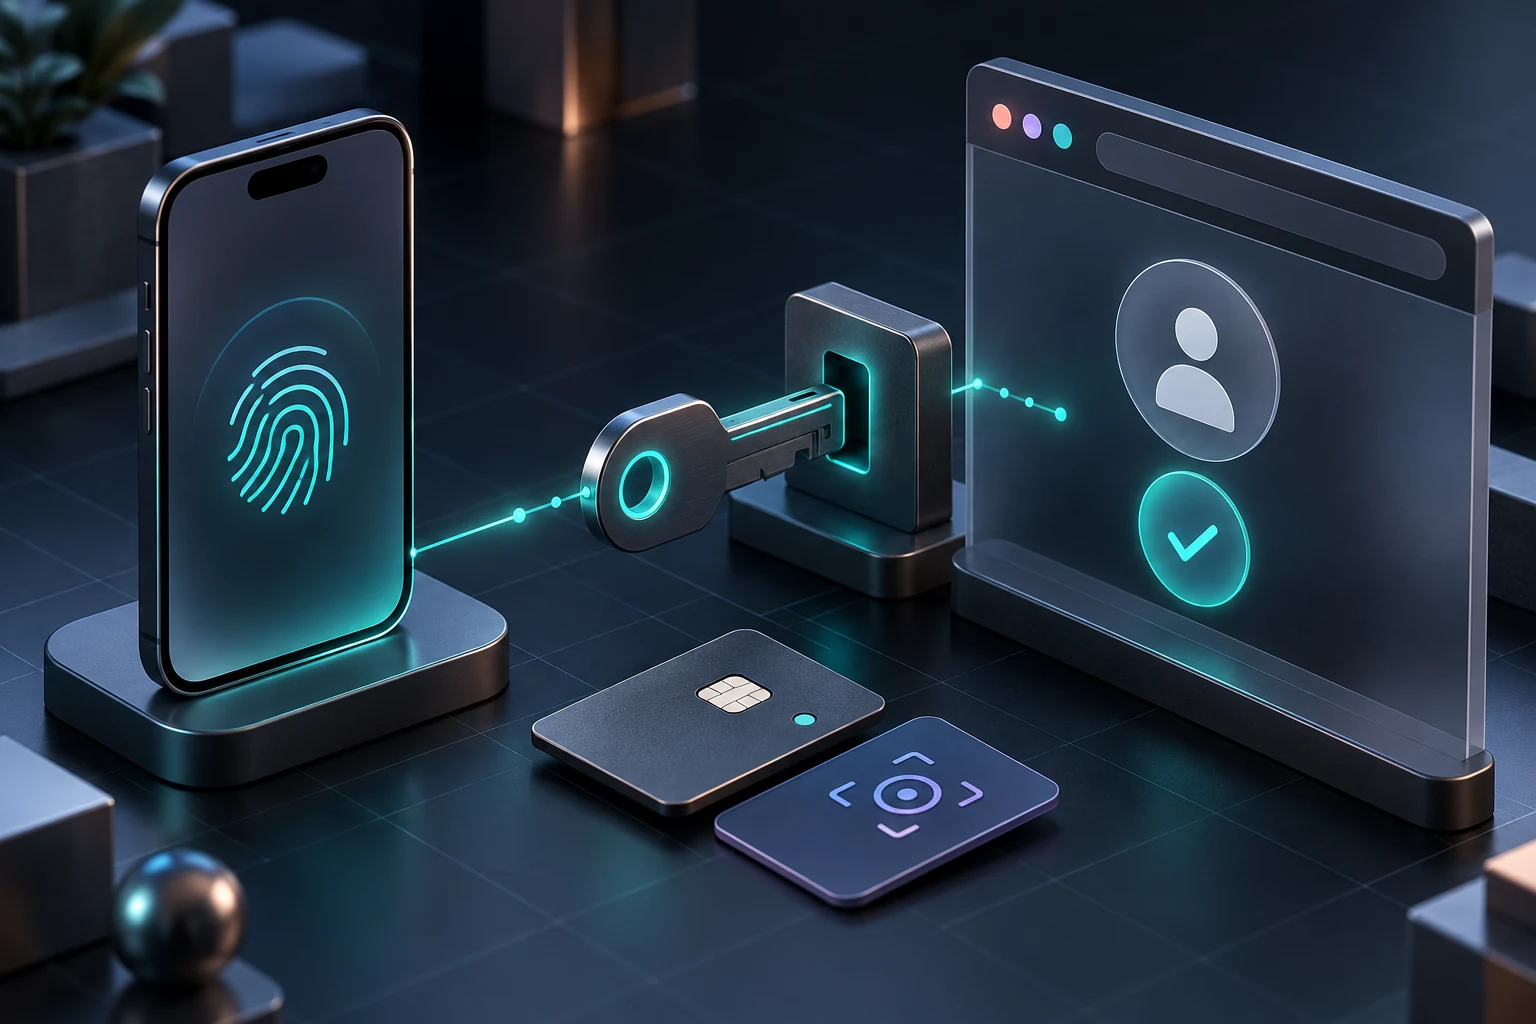
Auf Websites werden Passkeys über WebAuthn eingesetzt. Der Server prüft eine signierte Herausforderung. Der private Schlüssel wird dabei nicht an die Website geschickt. Die Bindung an die vorgesehene Website erschwert klassische Phishing-Angriffe, bei denen eine nachgebaute Anmeldeseite ein Passwort abfangen soll.
Die Freigabe erfolgt je nach Gerät beispielsweise über eine PIN oder eine biometrische Prüfung. Wie die FIDO Alliance erläutert, bleiben biometrische Daten bei diesem Verfahren auf dem Gerät. Die Website erhält kein Fingerabdruckbild. Es gibt außerdem unterschiedliche Varianten: Manche Passkeys werden über einen Anbieter zwischen Geräten synchronisiert, andere bleiben an einen bestimmten Authenticator gebunden.
Diese Unterschiede sind für die Planung wichtig. Ein privater Kunde mit mehreren eigenen Geräten hat andere Anforderungen als ein Unternehmen mit verwalteten Arbeitsplatzrechnern und Sicherheitsrichtlinien. „Wir aktivieren Passkeys“ ist deshalb noch keine vollständige Spezifikation.
Wo Passkeys für kleine Unternehmen sinnvoll sind
Interessant sind Anwendungen, in denen sich Personen wiederholt anmelden: ein Kundenportal für Dokumente, ein Mitarbeiterbereich oder eine Verwaltungsoberfläche. Häufige Passwortprobleme können dort störender sein als bei einem einmaligen Kontaktformular. Für eine öffentliche Informationswebsite ohne Benutzerkonten entsteht dagegen durch Passkeys allein kein zusätzlicher Nutzen.
Trennen Sie auch Kunden- und Administrationszugänge. Der Schutzbedarf eines Kontos mit Rechnungszugriff unterscheidet sich von dem eines Administrators, der Benutzer und Berechtigungen ändern darf. In einem Projekt können deshalb unterschiedliche Vorgaben gelten, etwa zu verfügbaren Authenticators, Wiederherstellung und erneuter Bestätigung sensibler Aktionen.
Der wichtigste Entwurf betrifft den verlorenen Zugang
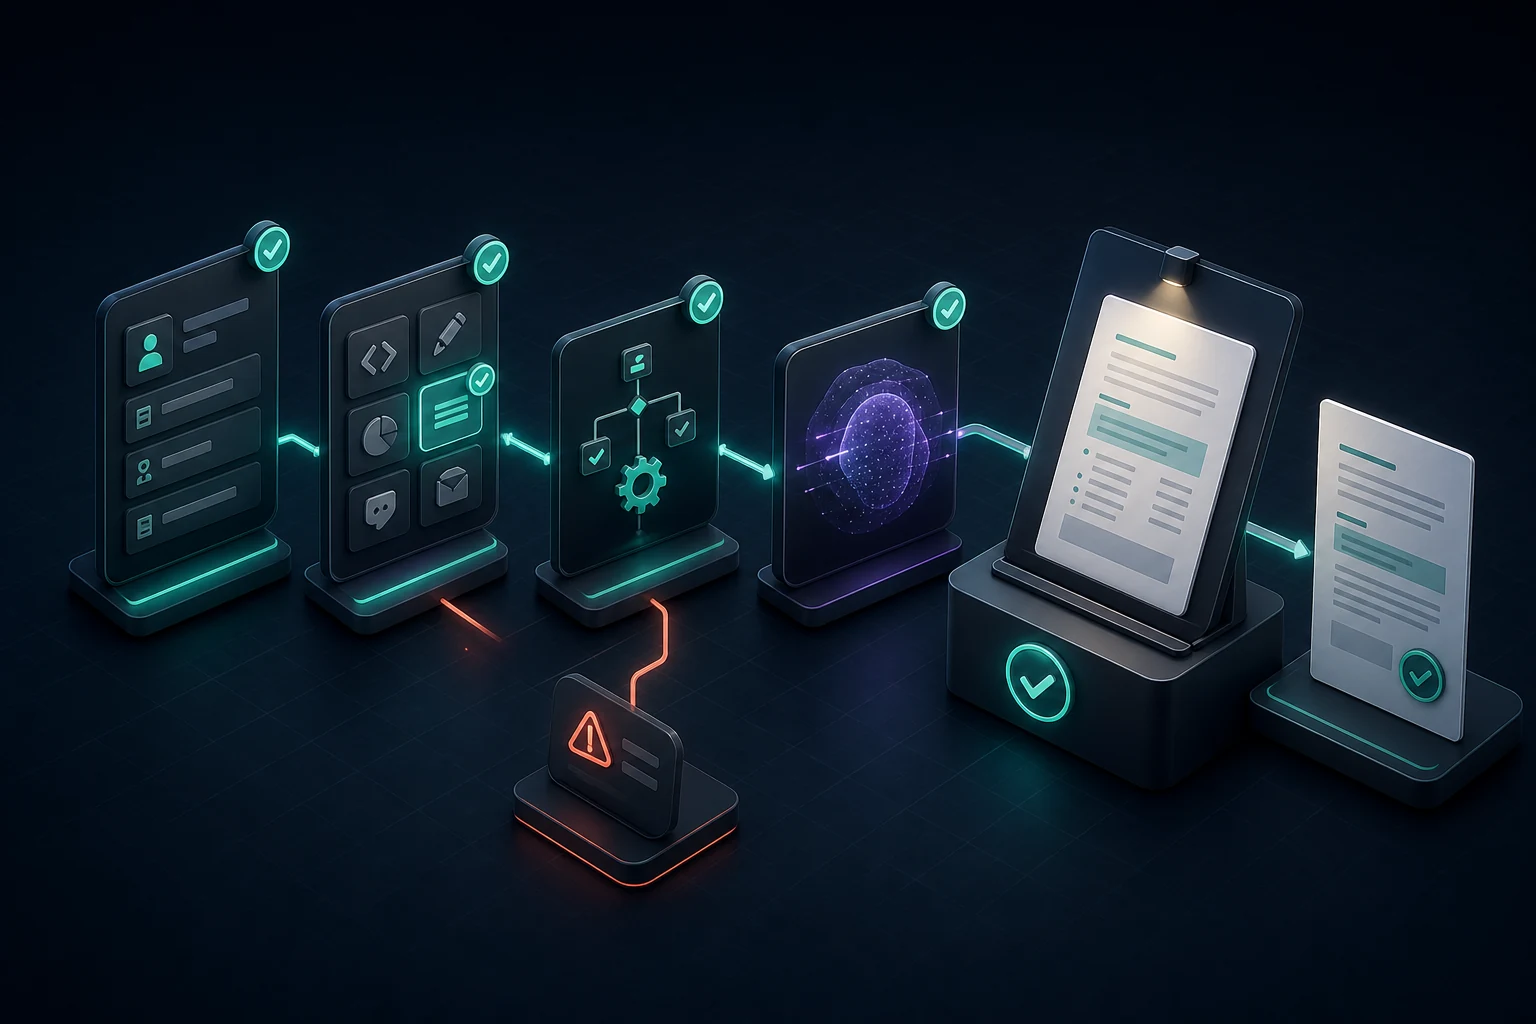
Ein Anmeldeverfahren sollte nicht nur im Idealfall getestet werden. Stellen Sie sich einen Kunden vor, dessen einziges registriertes Gerät verloren gegangen ist. Welche Alternative hat diese Person? Wer darf helfen? Welche Nachweise sind nötig? Und wie wird verhindert, dass ein Angreifer genau diesen Hilfsweg nutzt?
Die OWASP-Empfehlungen zur Authentifizierung beziehen auch Wiederherstellung und erneute Authentifizierung bei riskanten Ereignissen ein. Für Ihr Portal sollten daraus konkrete Abläufe entstehen. Eine Rückfalloption über ein schwach geschütztes E-Mail-Konto kann das Sicherheitsniveau der gesamten Anmeldung begrenzen.
Als Gestaltungsvorschlag bietet sich eine übersichtliche Seite für vorhandene Anmeldemittel an: verständlicher Gerätename, Erstellungsdatum, Möglichkeit zum Hinzufügen und kontrollierten Entfernen. Bei besonders wichtigen Konten sollte frühzeitig ein zweiter geeigneter Zugangsweg eingerichtet werden. Ob dies ein weiterer Passkey, ein Sicherheitsschlüssel oder ein anderer abgesicherter Wiederherstellungsprozess ist, hängt vom Schutzbedarf ab.
Bestehende Benutzer schrittweise mitnehmen
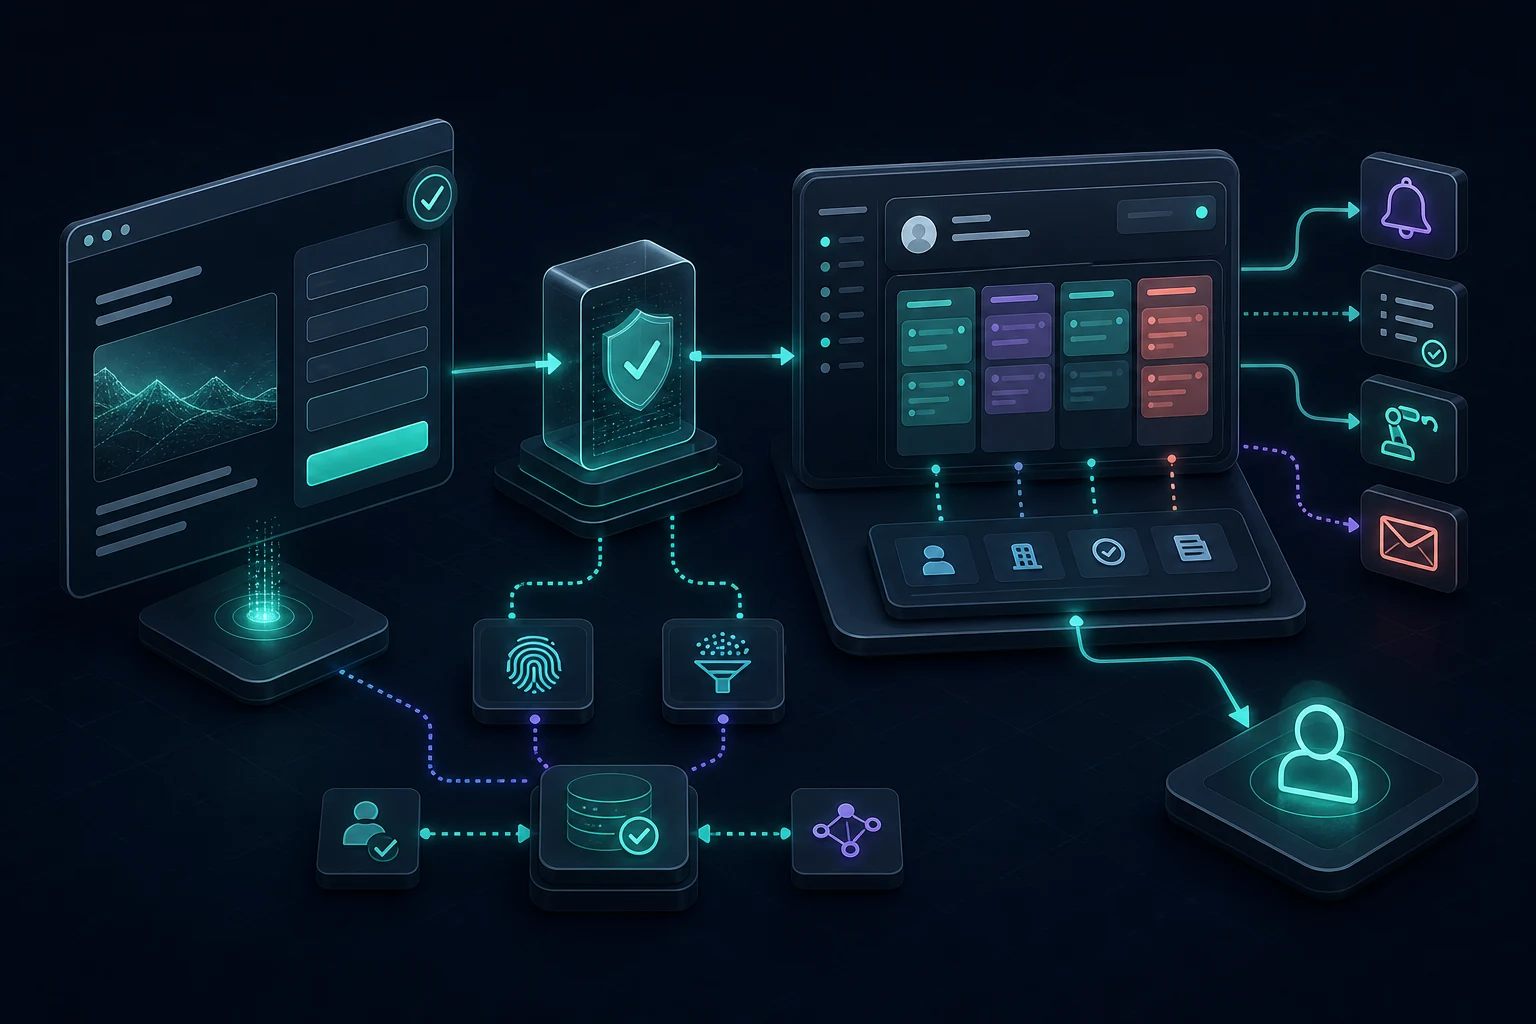
Für ein vorhandenes Portal ist eine freiwillige Ergänzung oft leichter einzuführen als ein abrupter Austausch aller Anmeldungen. Nach einer erfolgreichen bisherigen Anmeldung kann der Nutzer einen Passkey einrichten. Dabei muss das System zuverlässig prüfen, dass die neue Anmeldemöglichkeit dem richtigen Konto zugeordnet wird.
Eine verständliche Erklärung ist wichtiger als ein langes Technikfenster: Was wird eingerichtet? Wo ist der Zugang verfügbar? Was passiert bei einem Gerätewechsel? Der Begriff „Passkey“ sollte in der Oberfläche konsistent verwendet werden. Unterschiedliche Bezeichnungen wie „Schlüssel“, „Gerätepasswort“ und „Sicherheitscode“ können sonst denselben Vorgang unnötig verwirrend machen.
Ob das bisherige Passwort später entfällt, ist eine eigene Entscheidung. Solange es als gleichwertiger Rückweg bestehen bleibt, bleibt auch dessen Schutz relevant. Die Einführung eines zusätzlichen Verfahrens sollte daher nicht als pauschale Aussage vermarktet werden, das gesamte Portal sei nun passwortlos oder gegen jede Kontoübernahme geschützt.
Technische Integration: bewährte Komponenten statt eigener Kryptografie
Die Umsetzung sollte eine gepflegte WebAuthn-Bibliothek oder einen geeigneten Identitätsdienst verwenden. Serverseitig müssen unter anderem Herausforderung, vorgesehene Herkunft und Zuordnung zum Konto geprüft werden. Eine erfolgreiche Browsermeldung allein reicht nicht als Beweis einer gültigen Anmeldung. Die WebAuthn-Dokumentation beschreibt das Zusammenspiel zwischen Browser, Authenticator und Server.
Für den Auftraggeber sind vor allem diese Fragen prüfbar: Wer pflegt die verwendete Komponente? Wie werden Sicherheitsupdates eingespielt? Funktioniert die Lösung mit den vereinbarten Geräten? Welche Daten verarbeitet ein zusätzlicher Dienst? Und kann der Betrieb bei einem Anbieterwechsel nachvollziehbar weitergeführt werden?
Nach der Anmeldung bleiben Sitzungen und Rechte entscheidend
Passkeys beantworten, ob eine Anmeldung gültig ist. Sie entscheiden nicht, welche Kundendokumente anschließend sichtbar sein dürfen. Die Anwendung muss die Berechtigung bei jedem relevanten Zugriff selbst prüfen. Ein Nutzer darf nicht allein durch Änderung einer Dokumentnummer Informationen eines anderen Kunden erhalten.
Ebenso bleibt die Sitzung nach der Anmeldung schützenswert. Die OWASP-Dokumentation zum Sitzungsmanagement behandelt unter anderem sichere Cookies, zeitliche Begrenzung und Beendigung. Für Ihr Portal sollte feststehen, ob und wie Nutzer andere Sitzungen abmelden können und wann eine erneute Bestätigung verlangt wird.
Ein Beispiel für eine sensible Aktion ist die Änderung der E-Mail-Adresse, die für die Wiederherstellung verwendet wird. Wer eine bestehende Sitzung übernimmt, sollte damit nicht automatisch dauerhaft die Kontrolle über sämtliche Wiederherstellungswege erhalten.
Diese Fälle gehören in einen Praxistest
- Passkey anlegen und anschließend in einem neuen Browserfenster anmelden.
- Einrichtung abbrechen, ohne das bestehende Konto unbenutzbar zu machen.
- Zwischen den vereinbarten Geräten und Browsern wechseln.
- Ein verlorenes oder nicht mehr benötigtes Anmeldemittel entfernen.
- Den festgelegten Wiederherstellungsweg mit einem Testkonto durchspielen.
- Nach Abmeldung und Sitzungsablauf erneut geschützte Inhalte aufrufen.
- Mit zwei getrennten Testkonten die Trennung ihrer Daten prüfen.
Bei der Auswertung helfen getrennte Zahlen für abgebrochene Einrichtung, fehlgeschlagene Anmeldung und Wiederherstellung. Eine einzige Erfolgsquote kann wichtige Unterschiede verdecken. Messungen sollten dabei keine geheimen Zugangsdaten und keine unnötigen personenbezogenen Inhalte protokollieren.
Eine gute Anmeldung beginnt mit den Abläufen
Passkeys sind besonders dann sinnvoll, wenn sie zu den Nutzern und zum Schutzbedarf passen. Die eigentliche Projektleistung besteht darin, Anmeldung, Wiederherstellung und Berechtigungen zusammen zu entwerfen. Wenn Sie ein Kundenportal planen, gehört diese Entscheidung früh in die Konzeption. Über die Projektanfrage können wir klären, welche Nutzergruppen und Datenzugriffe berücksichtigt werden müssen.
Quellenstand: 25. Oktober 2026. Der Beitrag wurde KI-gestützt erarbeitet und anhand der verlinkten Spezifikations- und Sicherheitsdokumentation geprüft.