Kurzantwort: Kontaktformular-Spam lässt sich ohne sichtbares CAPTCHA deutlich reduzieren, wenn nicht ein einzelnes Merkmal über „echt oder Spam“ entscheidet. Ein belastbarer Schutz kombiniert unsichtbare Bot-Fallen, eine Zeitprüfung, saubere Eingabevalidierung, Mengenlimits und mehrere inhaltliche Auffälligkeiten. Eindeutiger Missbrauch wird abgefangen; zweifelhafte Anfragen landen in einer prüfbaren Quarantäne statt ungesehen im Papierkorb.
Diesen Ansatz setze ich inzwischen auf der DOSIGNY-Website ein. Der Anlass waren keine klassischen Casino-Links, sondern erstaunlich glaubwürdig formulierte Projektanfragen: vollständige Absätze, scheinbar konkrete Leistungen und Freemail-Adressen. Einzelne Nachrichten wirkten zunächst echt, folgten aber wiederkehrenden Mustern oder ließen sich keinem genannten Unternehmen zuordnen. Genau bei solchen Grenzfällen versagt ein einfacher Keyword-Filter.
Warum moderner Formular-Spam so echt wirkt
Automatisierte Anfragen bestehen längst nicht mehr nur aus schlechtem Deutsch und zwanzig Links. Textgeneratoren können in Sekunden eine höfliche Anfrage zu Webdesign, SEO oder Beratung formulieren. Name, Branche und Dringlichkeit lassen sich variieren. Der Text sieht individuell aus, obwohl er gleichzeitig an viele Dienstleister versendet wird.
Typische Merkmale können sein:
- eine sehr allgemeine Anrede und austauschbare Projektbeschreibung,
- ungewöhnlicher Zeitdruck ohne prüfbare Rahmendaten,
- eine behauptete Firma, aber keine passende Domain oder Geschäftsadresse,
- dieselbe Adresse in mehreren Formularen kurz hintereinander,
- technisch unrealistisch schnelles Ausfüllen,
- wiederholte oder nahezu identische Übermittlungen.
Keines dieser Merkmale beweist allein Spam. Ein echter Gründer kann eine private Outlook-Adresse verwenden. Eine Kundin kann dringend ein Angebot benötigen. Und ein kurzer Text kann trotzdem seriös sein. Ein gutes System bewertet deshalb mehrere Signale gemeinsam.
Warum ich seriöse Freemail-Adressen nicht pauschal sperre
Gmail, Outlook, Hotmail, GMX oder Web.de pauschal zu blockieren wäre technisch einfach – und geschäftlich falsch. Viele Selbstständige starten mit einer privaten Adresse. Andere schreiben unterwegs bewusst nicht über den Firmenserver. Gerade bei kleineren Projekten könnte eine solche Sperre echte Kunden aussortieren.
Im DOSIGNY-System ist eine Freemail-Domain deshalb höchstens ein schwaches Signal. Erst wenn weitere Auffälligkeiten hinzukommen, steigt die Prüfpriorität. Eine geschäftliche Adresse, die zur angegebenen Website passt, kann umgekehrt Vertrauen stärken. Sie ist aber ebenfalls kein Freifahrtschein: Absenderadressen lassen sich missbrauchen und Domains können nur zum Spamversand angelegt werden.
Das DOSIGNY-Quarantäne-Prinzip in sieben Ebenen
1. Honeypot: eine unsichtbare Falle für einfache Bots
Ein Honeypot ist ein Formularfeld, das normale Besucher nicht ausfüllen. Ein einfacher Bot erkennt den Zweck nicht und befüllt jedes vorhandene Feld. Dadurch entsteht ein starkes technisches Signal, ohne dass ein Mensch Bilderrätsel lösen muss.
Der Honeypot allein reicht nicht. Moderne Bots können unsichtbare Felder erkennen. Er ist trotzdem sinnvoll, weil er einen Teil des automatisierten Grundrauschens sehr günstig stoppt. Auch die OWASP-Empfehlungen zu Bot-Management nennen Honeypots als günstige, nutzerfreundliche Verteidigungsebene.
2. Zeitprüfung: Menschen und Maschinen verhalten sich unterschiedlich
Ein Mensch braucht Zeit, um eine Seite zu erfassen, Felder auszufüllen und eine Nachricht zu schreiben. Wird ein umfangreiches Formular unmittelbar nach seinem Laden abgesendet, ist das auffällig. Die Zeitprüfung sollte nicht mit einer offen manipulierbaren Zahl arbeiten, sondern serverseitig nachvollziehbar sein.
Auch hier gilt: Eine schnelle Übermittlung ist ein Signal, kein universeller Beweis. Browser-Autofill, Passwortmanager und sehr kurze Website-Check-Formulare können legitime Eingaben beschleunigen. Deshalb fließt die Zeit nur in eine Gesamtbewertung ein.
3. Strenge Eingabevalidierung
Jedes Feld wird unabhängig vom Browser serverseitig geprüft. Dazu gehören beispielsweise:
- gültiges Format und sinnvolle Länge einer E-Mail-Adresse,
- plausible Zeichen und Länge einer Telefonnummer,
- begrenzte Textlängen,
- eine tatsächlich zulässige URL beim Website-Check,
- Abwehr von eingebettetem Script-, Formular- oder Iframe-Code.
Diese Prüfungen schützen nicht nur vor Spam, sondern auch vor fehlerhaften Daten und Angriffen. Frontend-Validierung verbessert die Bedienung; sicherheitsrelevant ist immer die Prüfung auf dem Server.
4. Mengenlimit statt endloser Versuche
Ein öffentliches Formular sollte nicht beliebig oft aus derselben Quelle angesprochen werden können. Ein Mengenlimit bremst Serienversand in kurzen Zeitfenstern und schützt zugleich Mailserver und Datenbank.
Bei DOSIGNY wird dafür keine rohe IP-Adresse im Formularschutz-Protokoll abgelegt. Für die zeitlich begrenzte Wiederholungsprüfung arbeitet das System mit einem HMAC-basierten Hash. Das reduziert den Datenumfang, ersetzt aber nicht die Pflicht, den realen Prozess in der Datenschutzerklärung korrekt zu beschreiben.
5. Mehrere schwache Signale zu einem Score verbinden
Jetzt folgt der entscheidende Unterschied zum simplen Filter. Auffälligkeiten werden gewichtet und zusammengeführt. Das können ungewöhnliche Formularzeiten, unplausible Telefonnummern, auffällige Wiederholungen, viele Links, bekannte Wegwerf-E-Mail-Domains oder mehrere typische Massenformulierungen sein.
Die genaue Gewichtung und konkrete Schwellenwerte veröffentliche ich bewusst nicht. Ein wirksamer Schutz darf Angreifern keine fertige Umgehungsanleitung liefern. Das Prinzip ist jedoch transparent: Ein schwaches Merkmal blockiert keinen echten Interessenten; mehrere unabhängige Auffälligkeiten lösen eine strengere Behandlung aus.
6. Quarantäne statt endgültigem Löschen
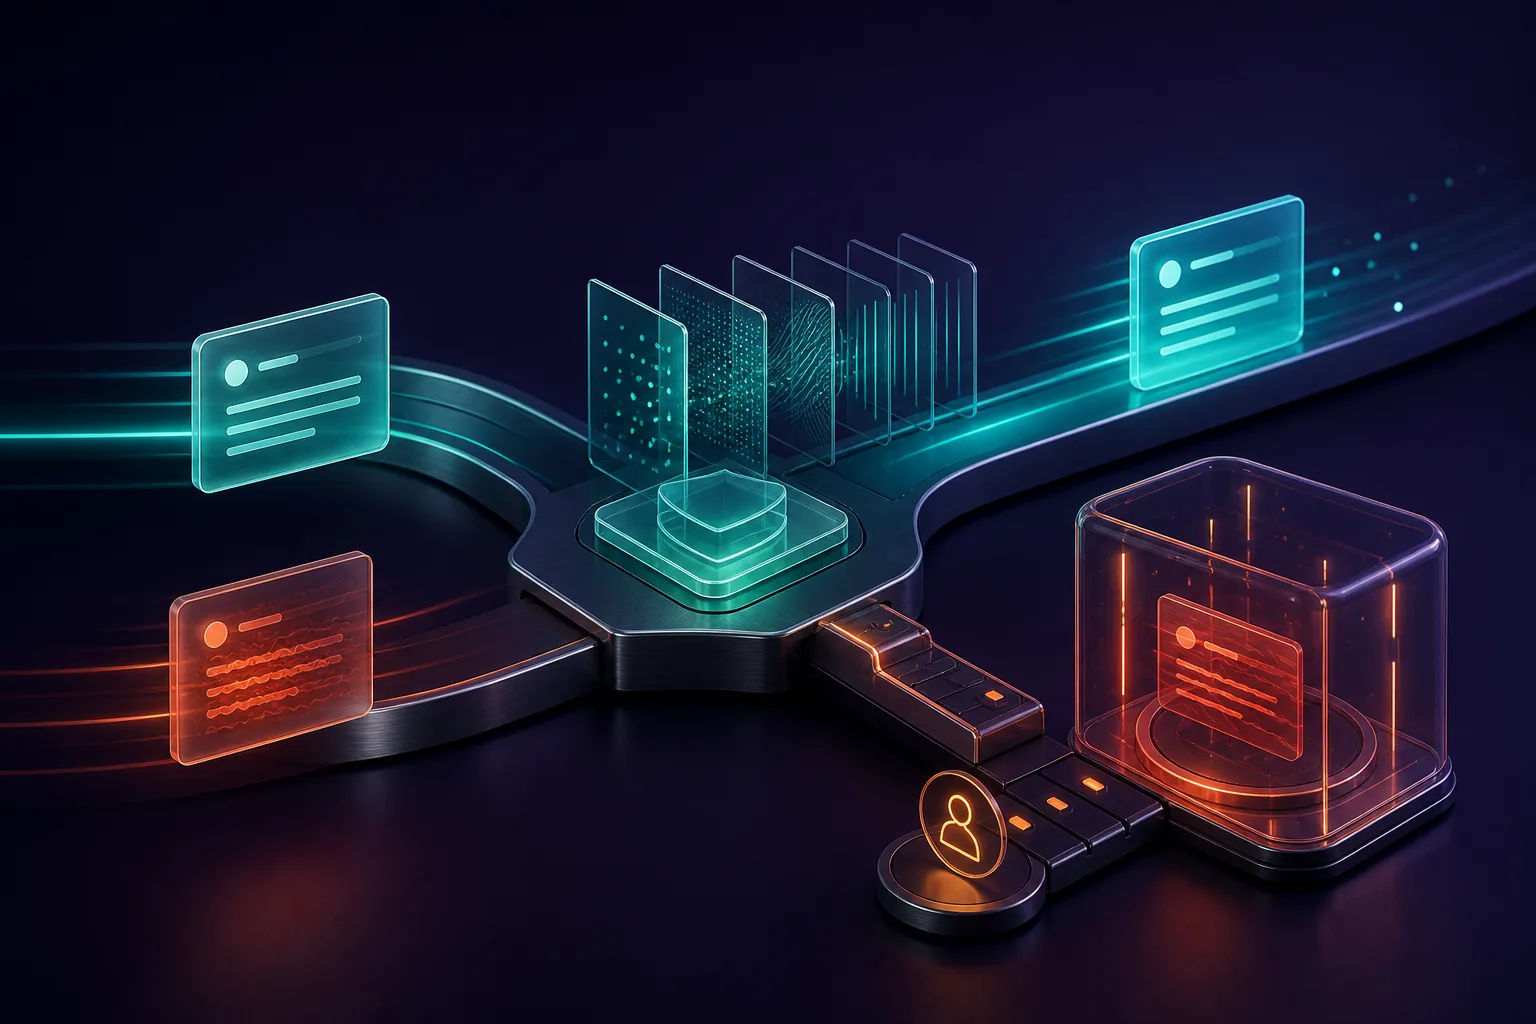
Ein harter Blocker hat ein unangenehmes Risiko: Wenn die Erkennung falschliegt, ist die echte Anfrage verschwunden. Deshalb gibt es zwischen „normal zustellen“ und „verwerfen“ eine Quarantäne.
Stark auffällige Anfragen werden im geschützten DOSIGNY-Backend abgelegt und als bereits gelesen sowie archiviert markiert. Sie lösen keine normale Kontaktmail und keine automatische Bestätigung an den Absender aus. Ich erhalte stattdessen nur einen kurzen Hinweis, dass eine neue Anfrage geprüft werden sollte – der verdächtige Inhalt wird nicht nochmals per E-Mail verteilt.
Dieses Verfahren bewahrt die Kontrollmöglichkeit: Ein Fehlalarm lässt sich erkennen, ohne den normalen Posteingang mit fragwürdigen Nachrichten zu füllen.
7. Entscheidungen protokollieren und Regeln nachschärfen
Ein Spamfilter ist kein einmaliges Projekt. Angreifer ändern Texte und Abläufe; echte Anfragen sehen je nach Zielgruppe unterschiedlich aus. Deshalb muss erkennbar bleiben, warum eine Nachricht zurückgehalten wurde. Nur so lassen sich Fehlalarme reduzieren und neue Serienmuster ergänzen.
OWASP warnt ebenfalls vor einem harten Block auf Basis eines einzigen Signals und vor Schutzregeln ohne Protokollierung. Ein abgestuftes System ist lernfähiger und gibt Angreifern weniger eindeutiges Feedback.
Warum nicht einfach überall ein CAPTCHA?
Ein sichtbares CAPTCHA kann sinnvoll sein, wenn ein Endpunkt stark angegriffen wird und mildere Ebenen nicht reichen. Es hat aber reale Nachteile:
- zusätzliche Reibung unmittelbar vor der Kontaktanfrage,
- Barrieren für Menschen mit Seh-, Motorik- oder Konzentrationseinschränkungen,
- Abhängigkeit von einem externen Anbieter und mögliche Datenschutzfragen,
- Fehler auf Mobilgeräten oder bei strengen Browser-Einstellungen,
- keine Garantie, weil Rätsel automatisiert oder durch menschliche Klickdienste gelöst werden können.
Deshalb bevorzuge ich für normale Unternehmensformulare zunächst unsichtbare, serverseitige Ebenen. Ein CAPTCHA bleibt eine mögliche Eskalation, nicht der automatische Ausgangspunkt.
Was bei einer guten Lösung niemals passieren sollte
Alle privaten E-Mail-Adressen blockieren
Das entfernt nicht nur Spam, sondern auch potenzielle Kunden. Domains sind Kontext, kein Urteil.
Verdächtige Inhalte in einer Warnmail vollständig wiederholen
Damit verteilt das System riskante Links und eingebettete Inhalte selbst weiter. Eine neutrale Benachrichtigung mit Link ins geschützte Backend ist sicherer.
Dem Bot den genauen Sperrgrund anzeigen
Eine detaillierte Antwort wie „wegen Formulierung X und Zeitwert Y blockiert“ hilft beim Testen der nächsten Variante. Nutzerfreundliche Rückmeldungen sind wichtig; interne Bewertungskriterien gehören nicht in die öffentliche Antwort.
Formulardaten ungeprüft in E-Mail-Header übernehmen
Name, Betreff und Antwortadresse müssen normalisiert und gegen Zeilenumbrüche geschützt werden. Sonst kann aus einem Spamproblem ein Header-Injection-Problem werden.
Die Quarantäne nie kontrollieren
Ein Zwischenbereich bringt nur dann Sicherheit, wenn er sichtbar in den Arbeitsablauf eingebunden ist. Eine kurze Benachrichtigung verhindert, dass echte Grenzfälle wochenlang unbemerkt bleiben.
Kontaktformular-Spam ohne Conversion-Verlust: die Checkliste
- Honeypot barrierearm und korrekt außerhalb der sichtbaren Bedienung umsetzen.
- Formularalter serverseitig prüfen.
- Alle Eingaben auf dem Server validieren und begrenzen.
- Mengenlimits pro Endpunkt und Zeitraum definieren.
- Wegwerf-Adressen stärker, normale Freemail-Adressen nur schwach bewerten.
- Wiederholte Absender und identische Inhalte zeitlich begrenzt erkennen.
- Mehrere Signale kombinieren statt einzelner Verbotslisten.
- Zweifelhafte Fälle in eine geschützte Quarantäne verschieben.
- Bei Quarantäne keine normale Bestätigung versenden.
- Betreiber neutral benachrichtigen und Entscheidungen nachvollziehbar machen.
- Datenspeicherung minimieren und in Datenschutzinformationen abbilden.
- Regeln regelmäßig anhand echter Treffer und Fehlalarme prüfen.
WordPress oder individuelle PHP-Website: Wo liegt der Unterschied?
Die Grundprinzipien gelten für beide Systeme. Für Contact Form 7 habe ich bereits einen älteren Leitfaden zu Honeypot, Zeitprüfung und Filtern ohne CAPTCHA veröffentlicht. Bei einer individuellen PHP-Website lassen sich Bewertung, Quarantäne und Backend dagegen exakt auf die vorhandenen Formulare und den eigenen Arbeitsablauf zuschneiden.
Entscheidend ist nicht das Etikett des Systems. Entscheidend ist, dass Schutzlogik, Mailversand, Speicherung und Benutzeroberfläche zusammenpassen – und dass ein Update keine Formulare unbemerkt außer Betrieb setzt.
Häufige Fragen zum Formular-Spamschutz
Kann Formular-Spam vollständig verhindert werden?
Nein seriös betriebenes öffentliches Formular kann absolute Spamfreiheit garantieren. Ziel ist, automatisierten Missbrauch stark zu reduzieren, echte Kontakte durchzulassen und zweifelhafte Fälle kontrollierbar zu machen.
Reicht ein Honeypot?
Für einfache Bots oft, für moderne Automatisierung nicht. Ein Honeypot sollte mit Zeitprüfung, Validierung, Mengenlimit und einer abgestuften Bewertung kombiniert werden.
Sind Hotmail- oder Outlook-Adressen automatisch Spam?
Nein. Eine private E-Mail-Domain darf nie allein über die Zustellung entscheiden. Sie kann zusammen mit weiteren Auffälligkeiten in die Bewertung einfließen.
Merkt ein Absender, dass seine Anfrage in Quarantäne liegt?
Im DOSIGNY-Ablauf erhält ein stark auffälliger Absender keine automatische Bestätigung. Öffentlich werden keine internen Gründe oder Schwellenwerte genannt.
Speichert der Schutz IP-Adressen?
Die DOSIGNY-Wiederholungsprüfung speichert keine rohe IP-Adresse. Sie nutzt zeitlich begrenzte HMAC-Hashes. Webserver-Logs und andere Systeme sind davon getrennt zu betrachten.
Fazit: Gute Sicherheit hält Bots auf, nicht Kunden
Das beste Kontaktformular ist nicht das mit der auffälligsten Sicherheitsprüfung. Es ist das Formular, das für echte Interessenten einfach bleibt und automatisierten Missbrauch im Hintergrund kontrolliert. Mehrere schwache Signale, eine klare Quarantäne und menschliche Kontrolle schaffen dafür einen robusten Mittelweg.
Wenn dein Kontaktformular Spam produziert, Anfragen verliert oder technisch nicht nachvollziehbar arbeitet, prüfe ich den gesamten Weg vom Browser bis zum Posteingang. Einen ersten Überblick liefert der kostenlose Website-Check; für eine individuelle Absicherung kannst du direkt eine unverbindliche Anfrage stellen.
Transparenzhinweis: Das Beitragsbild wurde mit generativer KI erstellt. Bei Recherche und Strukturierung des Artikels kamen KI-Werkzeuge unterstützend zum Einsatz. Inhalt, Quellenprüfung, Überarbeitung und Freigabe: Dominik Baurhenn.